
Una base de datos con más de 15 millones de registros, presuntamente de clientes de Aeroméxico, se ofreció en venta en Telegram desde el 18 de septiembre; la aerolínea reconoció el incidente y lo vinculó a un ciberataque ocurrido en octubre de 2025 en un proveedor externo, mientras una cifra alternativa —el doble de registros— circula sin respaldo de una fuente sólida
Resumen en cifras
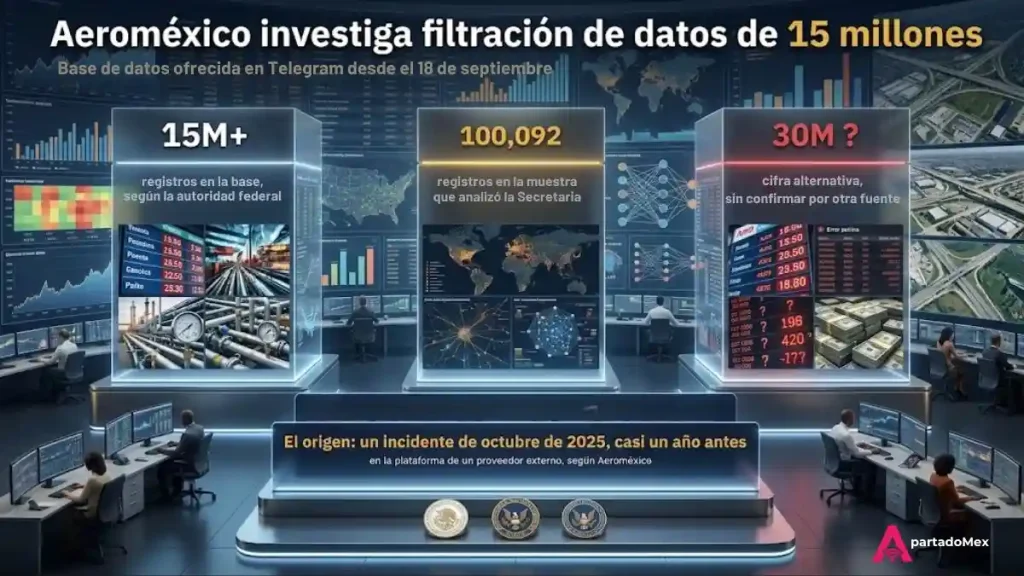
- Más de 15 millones de registros integran la base ofrecida en Telegram desde el 18 de septiembre; la Secretaría Anticorrupción y Buen Gobierno, que emitió una alerta pública el 20 de septiembre, obtuvo una muestra de 100,092 registros para su análisis.
- Aeroméxico ubicó el origen de los datos en un incidente de octubre de 2025 en la plataforma de un proveedor externo y afirma no haber identificado exposición de cuentas bancarias, tarjetas de pago, contraseñas ni itinerarios de vuelo.
- Una cifra de 30 millones de registros —el doble de la que maneja la autoridad— aparece en un solo reporte especializado que cita una publicación en redes sociales, no un comunicado oficial, y ningún otro medio la corrobora.
La Secretaría Anticorrupción y Buen Gobierno, que en materia de protección de datos de particulares asumió funciones antes atribuidas al INAI, detectó la publicación en Telegram y advirtió sobre la posible venta de la base. Aeroméxico confirmó el 21 de septiembre que activó “protocolos de respuesta” y, un día después, precisó que los datos provendrían de un incidente de acceso no autorizado registrado en octubre de 2025 en un proveedor externo que gestionaba información de clientes, “en el contexto de una campaña internacional de ciberataques que afectó a empresas de diversos sectores”.
¿Qué tan grave es la filtración, según lo que se sabe hasta ahora?
Los datos que la propia autoridad logró revisar en la muestra de 100,092 registros incluyen nombre completo, correo electrónico, teléfono, celular, fecha de nacimiento y fecha de alta o registro del cliente; entre esos nombres, la Secretaría Anticorrupción identificó a “servidores públicos y personas públicas”. Aeroméxico, en un comunicado sin firma de una persona nombrada, fue explícita sobre lo que —según su versión— no está comprometido: “No hemos identificado exposición de datos financieros, como cuentas bancarias o tarjetas de pago, ni de contraseñas o información relacionada con itinerario de vuelos.” La empresa añadió que, en el incidente original de octubre de 2025, “la divulgación de datos de clientes de Aeroméxico por parte de los ciberdelincuentes no se materializó” en ese momento, lo que sugiere que la información permaneció en manos de los atacantes durante casi un año antes de aparecer a la venta este mes. Ni la Secretaría Anticorrupción ni Aeroméxico han hecho pública una cifra oficial de cuántos de los más de 15 millones de registros corresponden a clientes mexicanos activos frente a cuentas antiguas o duplicadas.
¿Qué no se puede confirmar todavía?
Al menos tres puntos siguen abiertos. El primero es la magnitud real: un reporte de un blog especializado en ciberseguridad atribuye el hackeo al grupo ShinyHunters y eleva la cifra a más de 30 millones de clientes comprometidos, el doble de la que maneja la autoridad mexicana; esa cifra se basa en una publicación en la red social X de un especialista en ciberseguridad, no en un comunicado de Aeroméxico ni en una segunda fuente independiente, por lo que esta nota no la adopta como hecho. El segundo es el origen técnico exacto: el mismo reporte sugiere, a partir del formato de los campos filtrados, que los atacantes habrían accedido a través de un sistema tipo Salesforce —una técnica asociada a la campaña global de brechas vinculada a Salesloft documentada en 2025—, pero se trata de una inferencia de un solo medio que ni Aeroméxico ni ninguna otra fuente ha confirmado. El tercero es la autenticidad misma de la base: medios como Récord señalaron, todavía el 20 y 21 de septiembre, que no se había establecido de forma concluyente que la información ofrecida en Telegram proviniera realmente de los sistemas de Aeroméxico, más allá del reconocimiento de la aerolínea sobre el incidente de origen de 2025. Por esa razón, esta nota evita el verbo “confirma” para la cifra de 15 millones y usa “investiga” o “reconoce el incidente”, que es lo que respaldan las fuentes consultadas. Tampoco hay evidencia, hasta el 22 de septiembre, de que los datos ya se hayan vendido o distribuido más allá de la oferta inicial en Telegram y la muestra que obtuvo la autoridad.
Lo que dice la versión oficial frente a lo que no se ha podido confirmar
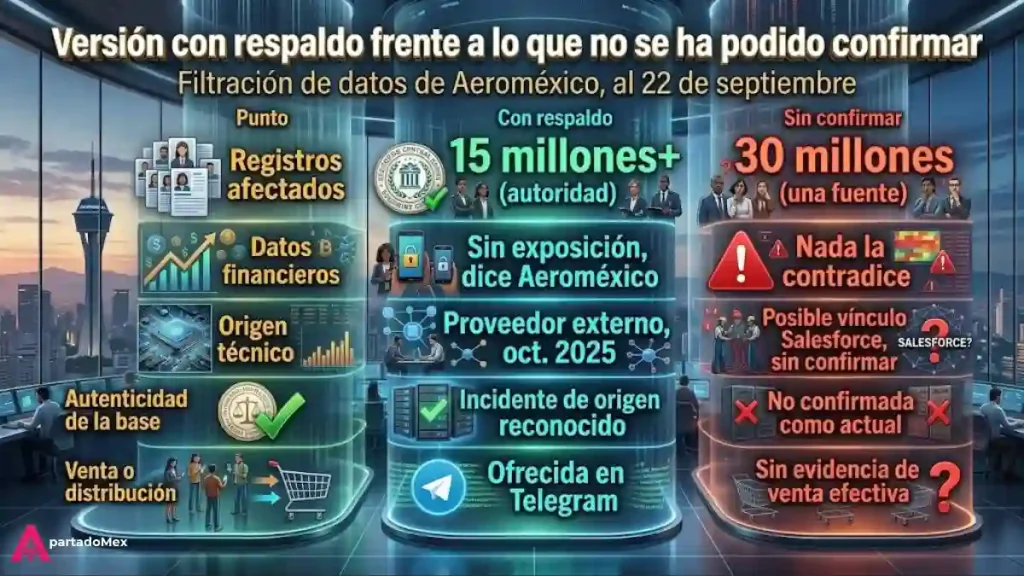
El dato que mejor resume este caso no es cuántos millones de registros están en juego, sino que la propia aerolínea sitúa el origen de la fuga once meses atrás, en octubre de 2025, y en un proveedor externo: la filtración que hoy circula en Telegram parece ser la reaparición tardía de una brecha que no se hizo pública en su momento.
Este incidente se suma a una brecha estructural que este portal ya documentó en el sector financiero mexicano: ahí el hallazgo fue que 42% de los bancos del país carece de un protocolo DMARC estricto contra la suplantación de correo; en el caso de Aeroméxico, el riesgo no es la banca sino un proveedor externo de gestión de datos, pero ambos casos muestran que buena parte del riesgo de exposición de datos personales en México no está en la empresa que da la cara, sino en terceros con los que comparte información.
📃 Consulta la cobertura de este portal sobre ciberseguridad
y protección de datos en Seguridad & Finanzas →
¿Cuántos registros están involucrados en la filtración de Aeroméxico?
Más de 15 millones, según la Secretaría Anticorrupción y Buen Gobierno, que obtuvo una muestra de 100,092 registros; una cifra de 30 millones circula en un solo reporte sin confirmación oficial.
¿Se expusieron datos bancarios o de tarjetas de pago?
Según Aeroméxico, no: la aerolínea afirma no haber identificado exposición de cuentas bancarias, tarjetas de pago, contraseñas ni itinerarios de vuelo.
¿Cuándo ocurrió el ciberataque original?
Aeroméxico lo ubica en octubre de 2025, en la plataforma de un proveedor externo que gestionaba información de clientes, dentro de una campaña internacional de ciberataques contra varios sectores.
¿Ya se confirmó que los datos son auténticos y provienen de Aeroméxico?
No de forma concluyente; medios como Récord señalaron que, al 20-21 de septiembre, no se había establecido con certeza que la base ofrecida en Telegram proviniera de los sistemas actuales de la aerolínea.
¿Los datos ya se vendieron o distribuyeron?
No hay evidencia de ello hasta el 22 de septiembre; solo se confirma que la base fue ofrecida en venta en Telegram desde el 18 de septiembre.
Redactado por Julia Sarmiento para ApartadoMex, cobertura de seguridad y finanzas. Última actualización: 22 de septiembre de 2026.