
Un análisis de la firma de ciberseguridad Proofpoint encontró que 42% de las principales instituciones financieras de México carece de la protección técnica más básica contra la suplantación de correo electrónico, mientras las quejas por fraude bancario ya acumulan un incremento de 18.1% en lo que va de 2026
De un vistazo rápido
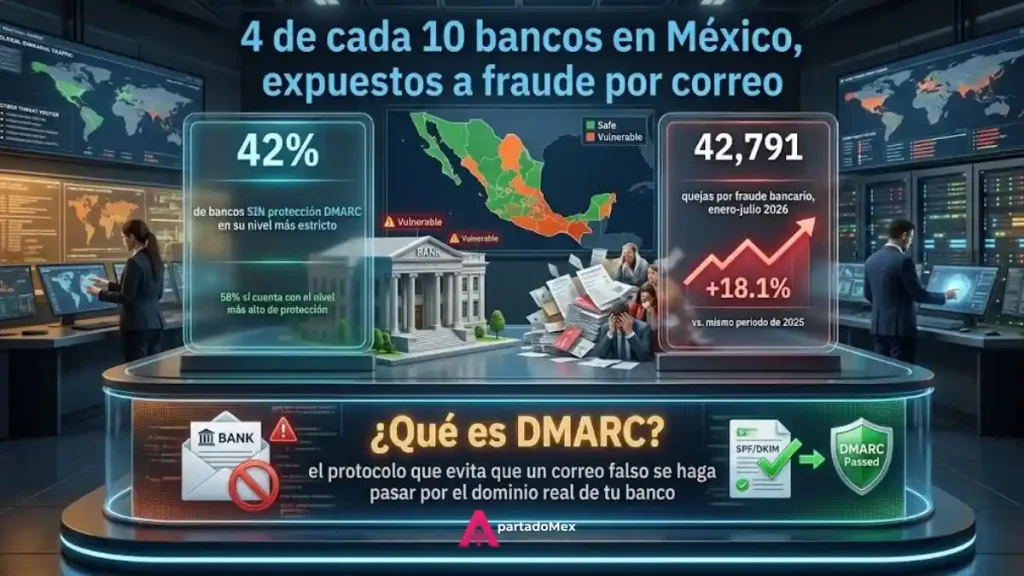
- Proofpoint encontró que 42% de las principales instituciones financieras mexicanas no tiene activado DMARC en su nivel más estricto, el protocolo que evita que un delincuente envíe correos falsificados haciéndose pasar por el dominio real de un banco.
- Solo 58% de las instituciones analizadas cuenta con el nivel más alto de protección de correo, lo que deja a sus clientes más expuestos a campañas de phishing que imitan comunicaciones oficiales.
- Entre enero y julio de 2026 se registraron 42,791 quejas por fraude bancario, con un incremento de 18.1% en cargos y transferencias no reconocidas frente al mismo periodo de 2025.
El hallazgo llega apenas cinco días después de que Condusef y la Asociación de Bancos de México alertaran sobre una modalidad distinta pero relacionada: aplicaciones maliciosas capaces de tomar control remoto del celular de la víctima para vaciar sus cuentas. Las dos alertas describen un mismo problema de fondo desde ángulos distintos —una desde la infraestructura técnica del banco, otra desde el dispositivo del usuario— y juntas dibujan un panorama de fraude digital que crece más rápido que las defensas desplegadas para contenerlo.
¿Qué es exactamente DMARC, y por qué su ausencia deja expuesto a un cliente de banco?
DMARC es un protocolo de autenticación de correo que le indica a los servidores de Gmail, Outlook y otros proveedores qué hacer cuando alguien intenta enviar un mensaje que aparenta venir de un dominio oficial —por ejemplo, de un banco— sin realmente tener autorización para usarlo. Cuando un banco no tiene el nivel más estricto de DMARC activado, un atacante puede enviar correos que llegan a la bandeja de entrada del cliente pareciendo legítimos al cien por ciento, con el logotipo, el remitente y el formato exactos de una comunicación real, y usarlos para pedir datos de acceso, números de tarjeta o clics en enlaces fraudulentos. Proofpoint no detalló en su reporte cuáles bancos específicos carecen de esta protección, así que la cifra de 42% debe leerse como un diagnóstico del sector en su conjunto, no como una lista pública de instituciones señaladas.
¿Qué tan grande es el problema de fraude que ya se está materializando?
Considerable y, según la propia cifra, en aceleración: los 42,791 casos registrados en los primeros siete meses del año representan un alza de 18.1% en cargos y transferencias no reconocidas frente al mismo periodo de 2025, de acuerdo con los datos que retoma el reporte. Esa cifra no distingue cuánto de ese incremento proviene específicamente de fraude iniciado por correo electrónico frente a otras modalidades —como el malware de control remoto que documentó Condusef la semana pasada—, por lo que no es posible atribuir el alza completa a la falla de DMARC que encontró Proofpoint. Lo que sí queda claro al leer ambos hallazgos juntos es que el fraude bancario digital en México no depende de una sola vulnerabilidad, sino de varias fallas simultáneas —en la infraestructura de los bancos y en los hábitos de los usuarios— que los delincuentes están explotando en paralelo.
Lo que separa a un banco protegido de uno expuesto, según Proofpoint
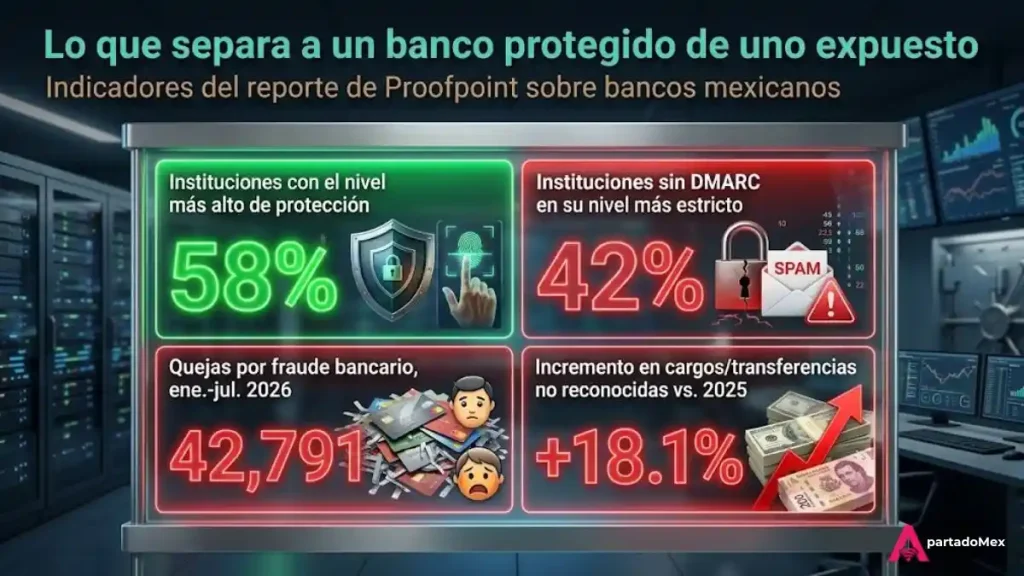
El dato más revelador de esta tabla no es el 42% de bancos expuestos, sino que ni siquiera el 58% mejor protegido garantiza inmunidad: DMARC reduce el riesgo de suplantación por correo, pero no cubre el malware que controla el celular ni las llamadas fraudulentas, así que la protección de un cliente sigue dependiendo, en buena parte, de reconocer las señales de alerta por su cuenta.
Esta alerta llega apenas días después de que Condusef y la banca advirtieran sobre aplicaciones maliciosas capaces de tomar control remoto del celular para vaciar cuentas: dos hallazgos distintos que, juntos, muestran que el fraude bancario digital ataca por más de un frente al mismo tiempo.
📃 Consulta nuestra cobertura de Seguridad & Finanzas
para dar seguimiento a las alertas de fraude bancario digital →¿Qué porcentaje de bancos mexicanos tiene fallas de seguridad en su correo, según Proofpoint?
42% de las principales instituciones financieras carece del nivel más estricto de protección DMARC contra correos falsificados.
¿Qué es DMARC y por qué importa para un cliente de banco?
Es un protocolo que evita que un delincuente envíe correos falsificados haciéndose pasar por el dominio oficial de un banco; sin él, esos correos pueden llegar a la bandeja de entrada pareciendo cien por ciento legítimos.
¿Cuántas quejas por fraude bancario se han registrado en 2026?
42,791 entre enero y julio, con un incremento de 18.1% en cargos y transferencias no reconocidas frente al mismo periodo de 2025.
¿Proofpoint identificó qué bancos específicos tienen esta falla?
No. El reporte da una cifra agregada del sector (42%) sin señalar instituciones específicas.
¿Este hallazgo está relacionado con la alerta de malware que controla el celular?
Son hallazgos distintos pero relacionados: uno describe una falla en la infraestructura de correo de los bancos, el otro un tipo de aplicación maliciosa que ataca desde el dispositivo del usuario. Ambos contribuyen al mismo problema de fraude digital en aumento.
Redactado por Manuel Campos del equipo de ApartadoMex, cobertura de ciberseguridad financiera. Última actualización: 18 de septiembre de 2026.
[…] Este incidente se suma a una brecha estructural que este portal ya documentó en el sector financier…: ahí el hallazgo fue que 42% de los bancos del país carece de un protocolo DMARC estricto contra la suplantación de correo; en el caso de Aeroméxico, el riesgo no es la banca sino un proveedor externo de gestión de datos, pero ambos casos muestran que buena parte del riesgo de exposición de datos personales en México no está en la empresa que da la cara, sino en terceros con los que comparte información. […]